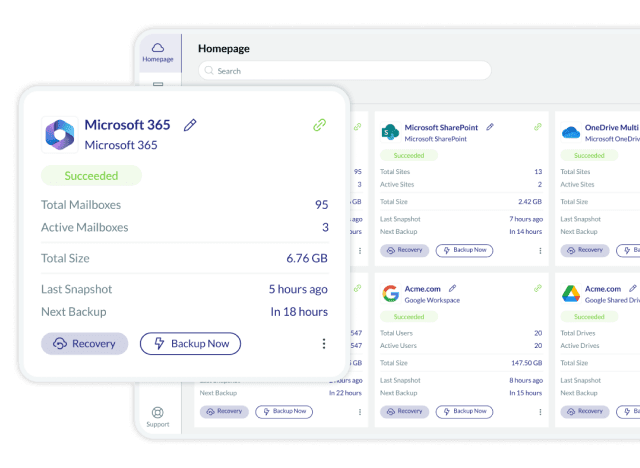
SaaSデータのバックアップとセキュリティ対策
貴重なSaaSデータの安全性は、そのバックアップの安全性に左右されます。だからこそ、バックアップソリューションが確実に安全であることを保証することが極めて重要です。
OpenText(Cloudally)は、15年以上にわたりMicrosoft 365のバックアップを成功裏に実施してきました。2011年にSaaSバックアップの先駆者となって以来、セキュリティは当社のDNAに深く根付いています。弊社では、Microsoft 365(Office 365)、Google Workspace、Salesforce、Dropbox、Box向けのすべてのバックアップソリューションにおいて、セキュリティを最優先事項として取り組んでおります。当社は、国際的に認められた認証を取得しており、厳格なアプリケーションセキュリティと徹底したデータ保護を実施しております。当社は、求められるコンプライアンス基準を上回る取り組みを継続し、業界最高水準のセキュリティの実現を目指しています。
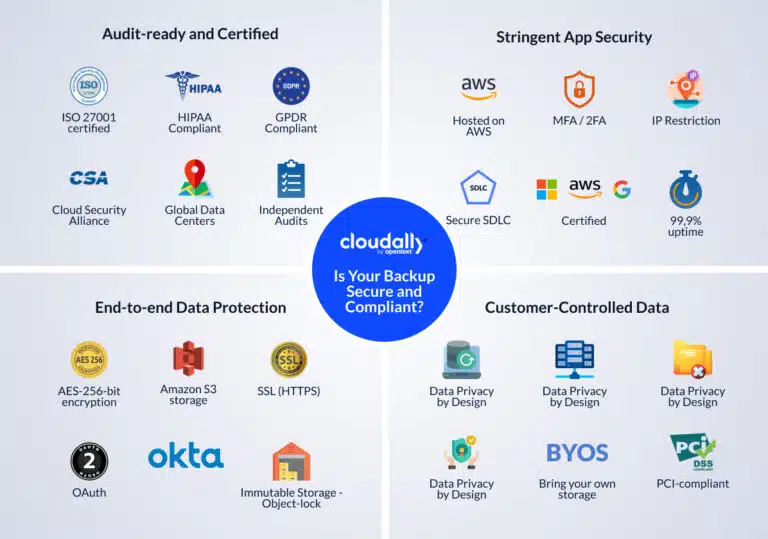
厳格に準拠しています

ISO 27001認証を取得しています
OpenText(Cloudally)は、情報セキュリティマネジメントに関する国際的に認められた認証であるISO 27001の認証を取得しています。

HIPAAに準拠しており、クラウド・セキュリティ・アライアンス(CSA)の会員です
OpenText Cloudally BackupのソリューションはHIPAAに準拠しており、ご要望に応じてBAA契約書をご提供いたします。また、CSAの「クラウド・コントロール・マトリックス(CCM)」を活用した、クラウド・セキュリティ・アライアンス(CSA)のSTAR(Security, Trust and Assurance Registry)プログラムにも参加しております。

GDPRに準拠しています
当社は、当社のバックアップツールがGDPRの要件に準拠するよう努めております。当社は、データ主権、データセキュリティ、データ処理に関する要件など、厳格な基準を遵守しております。

米国、EU、英国、またはAPAC地域のデータセンター
米国、カナダ、欧州(フランス、ドイツ、アイルランド)、英国、アフリカ(南アフリカ)、アジア太平洋地域(オーストラリア、日本)に所在するデータセンターからお選びいただき、各地域の規制要件を順守してください。あるいは、「Bring Your Own Storage(BYOS)」機能を利用して、ご自身のストレージにバックアップすることも可能です。
業界最高水準のアプリケーションセキュリティとアクセス制御

信頼性の高いAmazonホスティング
OpenText(Cloudally)b当社のバックアップソリューションは 、業界をリードするクラウドストレージプロバイダーであるAmazon Web Services(AWS)のS3データストレージ上でホストされており 、これにより、当初から信頼性の高いセキュリティ基盤の上に構築されています。これにより、MS 365、Google Workspace、Salesforce、Box、および/またはDropboxの停止時においても、高いAvailabilityが確保されます

安全なMFA/2FA認証およびSAMLとOktaの連携
当社のソリューションでは、二要素認証(2FA)、強固なパスワード保護、パスワードおよびアクセスキーのローテーション、脆弱性およびパッチ管理など、アプリケーションセキュリティのベストプラクティスを実装しています。また、OktaおよびOAuthとの連携にも対応しております。

侵入検知とIP制限
仮想プライベートクラウド、IDおよびアクセス管理、ステートフルおよびステートレスファイアウォール、アプリケーションレベルファイアウォール、ならびに侵入検知機能により、当社のソリューションのセキュリティがさらに強化されています。
管理者ごとにきめ細かなアクセス管理が可能で、複数の管理者による運用に対応しています。IP制限機能により、不正アクセスを防止します。

GoogleやGoDaddyなどから認定を受けています……
当社のウェブサイトでは、GoDaddyが発行したHTTPS(セキュアな通信)用のSSL証明書を採用しております。当社は、Google Workspace(旧G Suite)をはじめとするソリューションプロバイダーから認定を受けております。
厳格なデータ保護
すべてのデータはAmazon S3ストレージに保存され、高度なAES 256ビット暗号化アルゴリズムを用いて暗号化されています。送信されるデータは、SSL対応サーバー(HTTPS)を使用して暗号化され、安全に保護されます。
当社のサーバーは、強固なセキュリティ対策が施され、堅牢化されており、最新のセキュリティパッチが適用されています。OpenText Cloudally Backup ソリューションにおけるすべてのエンドユーザーセッションおよび操作では、SSL/HTTPS が使用されます。
データ規制に準拠し、サンドボックスへのデータ投入に向けたSalesforceデータの匿名化に対応しています。
OpenText Cloudally Backupソリューションでは、お客様ごとに固有の暗号化キーを使用しており、これらのキーは安全に保管されています。お客様ごとに固有のS3フォルダを使用することで、データの分離が確保されます。さらに、各バックアップタスクには、ユーザーキーとは別個に、安全に保管された固有の初期ベクトルが割り当てられています。この手法は、ユーザーのデータをカプセル化するのに役立ちます。
不変のストレージ:当社のオブジェクトロック機能により、不注意や悪意によるデータ損失の可能性をさらに最小限に抑えます。
OpenText Cloudally Backup ソリューションでは、可能な限り業界標準の OAuth を使用して権限ベースのアクセスを実現しており、Cloudally システム上でユーザーの認証情報を入力したり保存したりする必要がありません。OAuthの「トークン」は、Cloudallyが実行する必要がある操作にのみアクセスを限定しており、お客様のアカウントへの一般的なアクセス権は付与されません。承認はいつでも取り消すことができます。
また、安全な認証のため、OAuthに加え、業界をリードするプロバイダーであるOktaによるSAML認証にも対応しております。
お客様はデータを完全に管理できます

管理者によるバックアップ
お客様のバックアップデータには直接アクセスすることはできません。OpenText(Cloudally)プラットフォームを介してのみアクセス可能です。OpenText(Cloudally)のバックアップは、お客様のデータ管理者だけが有効化、無効化、または復元を行うことができます。
OpenText(Cloudally)の社内スタッフは顧客データにアクセスできません。また、問題解決のための「知る必要性」に基づく方針に基づき、限られた数のコアチームメンバーのみが本番環境のキーにアクセスでき、すべてのアクセスは監査ログに記録されます。

削除後はデータが一切残存しません
OpenText Cloudally Backupのサブスクリプションを継続している限り、すべてのバックアップデータは保持されます。サブスクリプションを解約するか、個々のユーザーのアカウントを無効化することを選択された場合、お客様のデータは7日以内にアーカイブから削除されます。そのため、バックアップしたデータをローカルに保存しておきたい場合は、無効化または解約を行う前にデータをダウンロードすることをお勧めいたします。

設計段階からのデータプライバシー
OpenText™ Cloudally Backupは、データ主権に関する指令への準拠に必要な範囲で、米国、カナダ、欧州(フランス、ドイツ、アイルランド)、英国、アフリカ(南アフリカ)、アジア太平洋地域(オーストラリア、日本)にあるAWSデータセンターの中から、お客様のご希望に応じて選択して保存されます。あるいは、「Bring Your Own Storage(BYOS)」を選択することも可能です。

決済処理
クレジットカード情報を含む決済処理は、PCIに完全に準拠した当社の決済代行業者によって行われています。OpenText(Cloudally)システム上では、支払い情報は一切取り扱われず、保存もされません。
当社の製品に組み込まれたセキュリティ
製品に強固なセキュリティを確保するためには、SDLC(ソフトウェア開発ライフサイクル)にセキュリティを組み込む必要があります。セキュリティは企業文化の基盤とならなければならず、資格は独立した機関によって評価されなければなりません。
設計段階において、OpenText Cloudallyのセキュリティチームは、すべての製品設計書および要件定義書を確認し、開発プロセスの早い段階でリスクを特定します。
開発段階では――コードがコミットされるたびに実行されるセキュリティツールをプロセスに組み込み、脆弱性を検出します。
テスト/リリース段階では、自社製品に対してペネトレーションテストを実施し、展開前に潜在的な脆弱性を検出できるよう徹底的なテストを行います。
OpenText(Cloudally)では、すべてのノートパソコンに対するデバイス管理ソリューションの導入、ハードディスクの暗号化、ファイアウォールの有効化、VPNの導入など、包括的な従業員オンボーディングプロセスを整備しています。
すべての新規採用者については、身元、推薦状、および犯罪歴を確認するため、採用前の身元調査が行われます。
当社は、すべての新入社員に対し、包括的なSecurity Awareness Trainingの受講を義務付けており、スキルレベルを維持するために年1回の研修を実施しています。
OpenText(Cloudally)の検証済みセキュア認証情報
ISO 27001に準拠しています

Amazon Web Service(AWS)を基盤として構築されています
HIPAAへの準拠に対応しています

強力な暗号化

世界各国のデータセンター

侵入検知

区分管理されたアクセス

稼働率99.99%

仮想プライベートクラウド
GDPRへの準拠に対応しています

UE-EUプライバシーシールドの認証を取得しました
SaaSのバックアップセキュリティ
厳格なセキュリティとコンプライアンス対応を実現
- HIPAAコンプライアンス要件をサポート
- 強力な暗号化
- Amazon Web Services(AWS)を基盤としたグローバルデータセンター
- 侵入検知
- 区分管理されたアクセス
- 稼働率99.99%
SaaSデータのバックアップがなぜ重要なのでしょうか?
今すぐSaaSバックアップを導入すべき7つの説得力のある理由
ネイティブ保持機能だけに依存しないでください。データ損失の95%は、人為的ミス、システム停止、サイバー攻撃、同期の問題、内部脅威、およびコンプライアンスの不備に起因しています。バックアップの欠落によって数百万ドル規模の損失が発生し、業務が中断され、法的リスクにさらされる可能性があることをご確認ください。また、OpenText(Cloudally)が無制限のスナップショット、ポイントインタイムリカバリ、および監査対応のコンプライアンス機能によって、Microsoft 365、Google Workspace、Salesforceなどをどのように保護するかをご覧ください。