OpenText™ Core Security Awareness Training
セキュリティトレーニングソリューション

従業員向けフィッシングシミュレーション。

意識を高めるためのマイクロラーニング。

最小限の労力でコンプライアンスを維持します。

明確で追跡可能なレポートを備えた自動化されたトレーニング。
セキュリティトレーニングが重要な理由
多くのデータ侵害は人的ミスから始まり、多くの場合、フィッシングなどの電子メール脅威を介して発生します。継続的なSecurity Awareness Trainingは、従業員が不審なアクティビティを認識し、より慎重に対応し、より強固なセキュリティ文化を支えるのに役立ちます。
従業員を最強の防御線に
ほとんどのサイバー攻撃は、人的ミス、つまり正当なものに見えるリンクのクリック、添付ファイルの開封、またはなりすまし電子メールから始まります。OpenText Core Security Awareness Trainingが、その状況を変えます。短時間で学べるマイクロラーニングモジュールで知識を素早く身に付け、実践的なフィッシングシミュレーションで理解度を試します。自動化により、最小限の運用負荷でプログラムを継続的に実施できます。また、カスタマイズによって、各従業員の役割と組織のリスクプロファイルに関連したトレーニングを提供できます。
セキュリティ意識向上トレーニングの主なメリット
従業員が脅威を認識して対処する方法を身に付けると、その効果はIT部門だけにとどまりません。OpenText Core Security Awareness Trainingが組織全体にもたらす効果をご紹介します。
簡単かつ効率的
学習者と管理者の双方の運用負荷を最小限に抑えます。
コンプライアンスの向上
業界の規制や基準の遵守を徹底します。
セキュリティ体制の強化
従業員がセキュリティの脅威を特定し、軽減するための知識を身につけられるようにします。
サイバーインシデントのリスク低減
データ侵害やその他のセキュリティインシデントが発生する可能性を最小限に抑えます。
従業員の自信向上
従業員が会社の資産を保護するために主体的に行動できるよう支援します。
組織文化の強化
セキュリティ意識と警戒心を高める文化を醸成します。
Security Awareness Trainingプラットフォームのインタラクティブなツアーをご覧ください
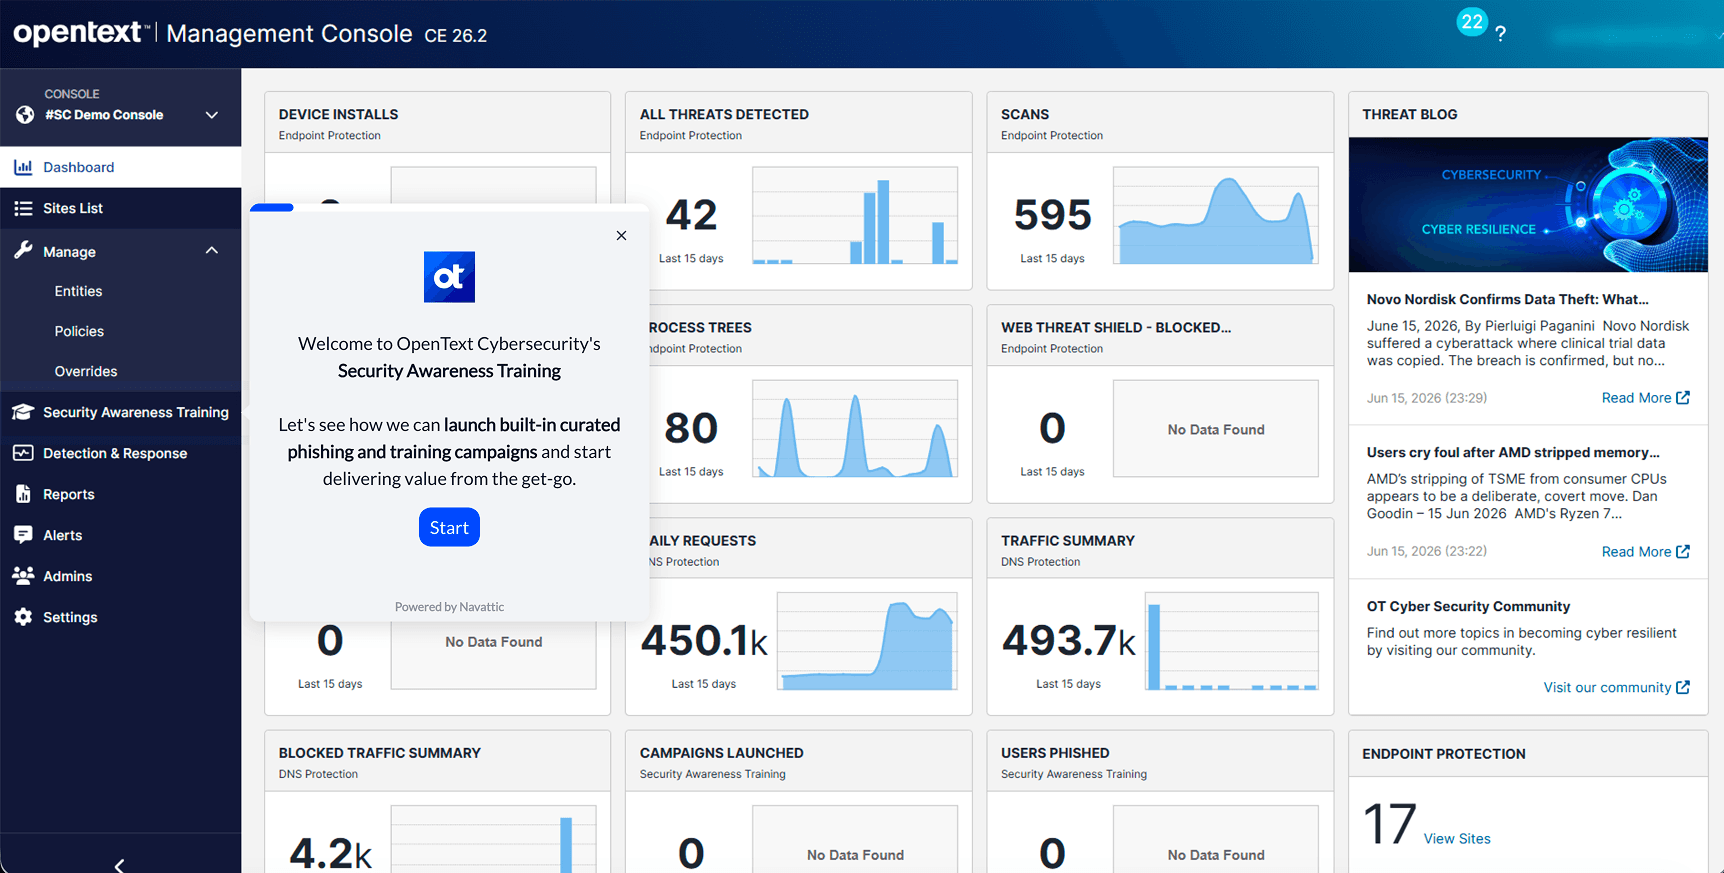
OpenText Core Security Awareness Trainingをぜひお試しください。Autopilotを使用したすぐに使えるフィッシングとトレーニングキャンペーンの展開、ターゲットを絞ったキャンペーンの構築とスケジュール設定、顧客サイト全体の学習の割り当て、そして開封率、クリック率、認証情報の送信などの主要なインサイトの追跡方法を学ぶことができます。すべて没入型の製品ツアーで今すぐここから開始できます。登録やセットアップは不要です。
従業員のセキュリティ意識を強化する高度な機能
従業員に対するセキュリティトレーニングを、最新かつ継続的で、意欲的に取り組めるものにするにはどうすればよいでしょうか。OpenText Core Security Awareness Trainingなら、人材育成とリスク低減を支援するための負担の大きい作業をすべて引き受けます。


オートパイロット
トレーニングとフィッシングキャンペーンを自動化することで、最小限の手間で従業員に一貫性のあるタイムリーなトレーニングを提供できます。

フィッシング攻撃シミュレーション
現実的なフィッシングキャンペーンを簡単に展開してユーザーをテストし、準備状況を評価できます。実際の攻撃を基にした数百種類のテンプレートから選択可能です。

充実したコースライブラリ
当社のマイクロラーニングライブラリでは、複数の出版社が提供する質の高いコンテンツを、オールアクセスパスで利用できます。

コンプライアンストレーニング
年間の業界および規制コンプライアンス要件を満たすためのモジュール。

毎月の更新情報
コース、メール、Webページなどを含む当社のコンテンツライブラリは、毎月更新されます。
Security Awareness Trainingの仕組み

カスタマイズ可能なインタラクティブモジュールで受講者の学習意欲を高めます
当社のセキュリティトレーニングでは、オンラインモジュール、インタラクティブな演習、実際の業務を想定したシナリオを組み合わせて活用しています。管理者は、完全自動またはカスタマイズしたオプションを選択したり、両方を組み合わせて最も効果的なソリューションを提供したりできます。コンテンツライブラリは、最新のサイバーセキュリティの動向や脅威を反映するよう継続的に更新されるため、従業員は常に最新の情報を得て備えることができます。
カスタマーサクセス
当社は、Microsoft Teamsの展開を進めるお客様を支援していました。その機会を活用して、OpenTextのフィッシングシミュレーションテンプレートを導入し、エンドユーザーをテストしました。4人がだまされました。つまり、本物のフィッシング攻撃がすり抜け、最終的にネットワークへ感染を広げる可能性があった機会が4回あったということです。
リソース

サイバーセキュリティにおける人的ミスに対処するための、手間のかからない自動化されたトレーニングとフィッシングシミュレーション。
組織への教育を通じて、フィッシング、マルウェア、ランサムウェアなどのサイバー脅威に先手を打ちましょう。