OpenText マネージド検知と対応(MDR)
ソリューションスナップショット

SIEMとSOARを標準搭載し、有料のアドオンやアップグレードは不要

アイデンティティからクラウドまで、エンドポイントに一切接触しない攻撃を検知

SOC主導の対応で脅威を封じ込め、影響の大きいアクションには同意制御を適用

豊富なsyslogおよびAPI統合により、MDRのカバレッジを拡大

24時間365日体制の専門アナリストから未加工のアラートではなく、調査済みのインシデント情報を受領

既存のツールを置き換えることなく、既存の技術スタックに柔軟な機能を追加
マネージド検出と対応が重要である理由
セキュリティ人材は不足しており、AIを活用したサイバー攻撃はますます高速化・巧妙化しています。 多くの組織では、セキュリティチームを十分に編成し、進化する脅威に先んじて対応することに苦労しています。
OpenText MDRは、エンタープライズグレードの検知技術と常時稼働のセキュリティオペレーションセンター(SOC)によって、このギャップを埋めます。 エンドポイント、アイデンティティ、メール、ネットワーク、クラウド全体を監視し、不審なアクティビティを調査して、的を絞った対応を行うことで、ビジネスを常時保護します。 すべてのアラートと実施した対応を可視化できる一方で、ビジネスに支障をきたす可能性のある判断については、引き続き管理できます。
カスタマイズされたサービスオプション
OpenText MDRは、強力なセキュリティ監視を提供し、セキュリティ体制を強化します。 当社のMDRサービスは、自動化、専門アナリスト、幅広い連携機能を組み合わせ、社内で機能を構築するコストや複雑さを伴わずに、24x7x365の脅威監視、調査、対象を絞った対応を提供します。
環境に合わせたサービスを希望する組織向けに、デジタルフォレンジックおよびインシデント対応のサポートから、専任の窓口を設けたより包括的なマネージドサービスまで、柔軟な選択肢を提供しています。 詳細については、お問い合わせください
MDRがビジネスにもたらすメリット

セキュリティ体制の強化
経験豊富なセキュリティアナリストによる継続的な監視で、脅威をより迅速に特定し、封じ込めます。

セキュリティに関する専門知識を拡充
社内のセキュリティ担当者を採用・維持する負担をかけずに、専門のSOCアナリストを活用できます。

アラート疲労を軽減
弊社のアナリストが対応対象カテゴリのアラートを調査・検証するため、チームは優先順位付けされた対応可能なインシデントのみに対応します。

封じ込めを加速
SOCは検証済みの脅威に直接対応し、同意設定により、影響の大きい対応アクションを引き続き管理できます。

幅広い可視性を確保
ネットワークや侵害指標(IOC)に関連する脅威、データ流出のリスク、危険なブラウザー拡張機能など、IT環境全体に潜むリスクを明らかにします。

サイバーセキュリティコンプライアンスを簡素化する
24時間体制の監視、詳細な監査証跡、カスタマイズ可能なレポートにより、サイバー保険や規制要件への対応を支援します。
MDRの機能が24時間年中無休でお客様のために稼働します
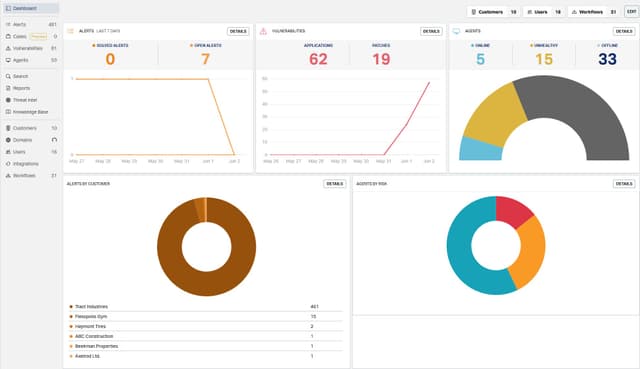
初期アクセス時に巧妙な攻撃経路を遮断し、ラテラルムーブメントを阻止して、リスクを無力化してください。 当社のMDRサービスは、可視性と運用上の制御をお客様のもとに保ちながら、幅広い脅威検知を提供します

エンドツーエンドのデータ検査
システムログ、ネットワークアクティビティ、ID関連のイベント、およびリスクの高い、あるいは信頼できないブラウザ拡張機能を継続的に監視し、隠れた侵入経路を特定

アイデンティティとアクセスの防御
IDとアクセスに対する標的型攻撃の検知により、不正アクセス、認証情報の不正使用、不審なログイン行動を検知

複数のソースにまたがる相関検知
組み込みのSIEMが、エンドポイント、ID、メール、ネットワーク、クラウドのテレメトリを相関分析し、単一ソースのツールでは検出できない脅威を明らかに

データ流出リスクの検知
機密ファイルまたは企業の機密データが不正な持ち出しの標的となった際に、データ流出リスクのアラートを受信

エコシステムとの幅広い統合
セキュリティスタックとの統合により、環境全体にわたる常時監視と高度な脅威検知を利用

共同対応ワークフロー
同意設定により、影響の大きい対応アクションを事前に承認できるため、封じ込めが遅れることはありません。設定の範囲外の対応については、背景情報と推奨事項を添えてお知らせします。
マネージド検知と対応の仕組み
すでに運用しているツールからのテレメトリはOpenText Detection & Responseプラットフォームに取り込まれ、組み込みのSIEMとSOARがエンドポイント、ID、メール、ネットワーク、クラウドにわたるアクティビティを相関分析します。
弊社のSOCは重要な事象を調査し、ノイズを排除して、検証済みの脅威に対して標的を絞った対応措置を実施します。 影響の大きい対応アクションについては、同意設定に応じて、弊社のSOCが直ちに対応するか、背景情報と推奨事項を提示するかが決まり、脅威への対処方法を引き続き管理できます。
顧客がレジリエンスを維持するためにMDRを選ぶ理由
Endpoint Protectionが信頼を築きます。 MDRがレジリエンスを築きます。 OpenText Cybersecurityにより、保護から積極的な脅威対応へと自然に進化します。
リソース

ある大手MSPがOpenText MDRを活用し、顧客のセキュリティを基本的な保護から24時間365日の積極的な脅威対応へとどのように強化しているかをご覧ください。
