OpenText Managed Detection and Response (MDR)
Aperçu de la solution

Bénéficiez de fonctionnalités SIEM et SOAR intégrées nativement, sans supplément ni mise à niveau payante

Détectez les attaques qui ne touchent jamais les terminaux, des identités jusqu'au cloud

Contenez les menaces grâce à une réponse pilotée par le SOC, avec des paramètres de consentement pour les actions à fort impact

Étendez la couverture MDR grâce à un large éventail d’intégrations syslog et API

Recevez des incidents analysés, plutôt que des alertes brutes, grâce à des analystes experts disponibles 24 h/24, 7 j/7 et 365 jours par an

Ajoutez une couverture flexible à votre infrastructure existante sans remplacer vos outils actuels
Pourquoi la détection et la réponse managées sont essentielles
Les spécialistes de la cybersécurité sont rares, et les cyberattaques assistées par l'IA sont de plus en plus rapides et sophistiquées. La plupart des organisations peinent à constituer une équipe de sécurité complète et à garder une longueur d'avance sur l'évolution des menaces.
OpenText MDR comble ce manque grâce à une technologie de détection répondant aux exigences des entreprises et à un centre d'opérations de sécurité (SOC) actif en continu. Nous surveillons vos terminaux, vos identités numériques, votre messagerie, votre réseau et votre cloud, menons des investigations sur les activités suspectes et prenons des mesures de réponse ciblées pour protéger votre entreprise en permanence. Vous avez une visibilité sur chaque alerte et chacune de nos actions, tout en gardant la maîtrise des décisions susceptibles de perturber votre activité.
Options de service personnalisées
OpenText MDR renforce votre posture de sécurité grâce à une supervision performante. Notre service MDR associe l'automatisation, l'expertise de nos analystes et de nombreuses intégrations pour assurer la surveillance des menaces, les investigations et une réponse ciblée 24 h/24, 7 j/7 et 365 jours par an, sans les coûts ni la complexité liés au développement de ces capacités en interne.
Pour les organisations qui souhaitent un service adapté à leur environnement, nous proposons des options flexibles, allant d'un accompagnement en investigation numérique et en réponse aux incidents à une prise en charge complète du service, avec un interlocuteur dédié. Pour en savoir plus, veuillez nous contacter
Avantages de MDR pour votre entreprise

Posture de sécurité renforcée
Identifiez et contenez les menaces plus rapidement grâce à une surveillance continue assurée par des analystes de sécurité expérimentés.

Renforcez votre expertise en cybersécurité
Bénéficiez de l'expertise d'analystes SOC sans les coûts et les contraintes liés au recrutement et au maintien d’une équipe de sécurité interne.

Réduisez la fatigue liée aux alertes
Nos analystes examinent et valident les alertes dans les catégories couvertes par votre service, afin que votre équipe traite uniquement les incidents classés par priorité et necessitant une action.

Accélérez le confinement des menaces
Le SOC intervient directement sur les menaces confirmées, tandis que les paramètres de consentement vous permettent de garder le contrôle sur les actions à fort impact.

Bénéficiez d'une visibilité étendue
Identifiez les risques cachés dans l’ensemble de votre écosystème informatique, notamment les menaces réseau et celles associées à des indicateurs de compromission (IOC), les risques d’exfiltration de données, et les extensions de navigateur à risque.

Simplifiez la mise en conformité en cybersécurité
Répondez aux exigences réglementaires et de cyberassurance grâce à une surveillance continue, des pistes d'audit détaillées et des rapports personnalisables.
Les fonctionnalités MDR à votre service, 24 h/24, 7 j/7 et 365 jours par an
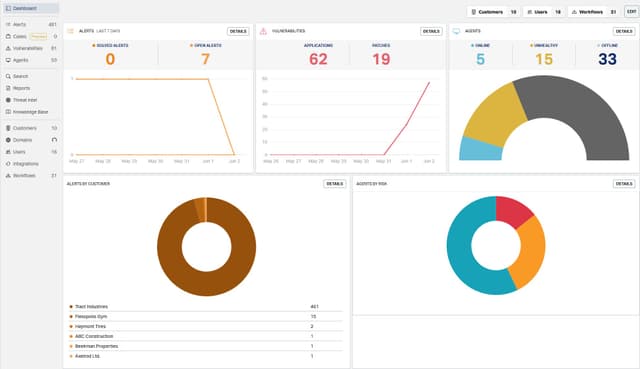
Déjouez les vecteurs d’attaque furtifs dès l’accès initial, bloquez les déplacements latéraux, et neutralisez les risques. Notre service MDR assure une détection étendue des menaces tout en vous permettant de conserver la visibilité et le contrôle opérationnel

Inspection des données de bout en bout
Surveillez en continu les journaux système, l’activité réseau, les événements liés aux identités, et les extensions de navigateur à risque ou non fiables pour détecter les points d’entrée cachés

Protection des identités et des accès
Détectez les accès non autorisés, l’utilisation abusive d’identifiants, et les comportements de connexion suspects grâce à une détection ciblée des attaques visant les identités et les accès

Détection corrélée entre les sources
Le SIEM intégré corrèle les données de télémétrie des terminaux, des identités, des e-mails, du réseau et du cloud pour détecter les menaces qui échappent aux outils reposant sur une seule source

Détection des risques d’exfiltration
Recevez des alertes relatives aux risques d’exfiltration de données lorsque des fichiers sensibles ou des données d’entreprise confidentielles sont ciblés en vue d’une extraction non autorisée

Intégration à un vaste écosystème
Bénéficiez d'une surveillance continue et d'une détection avancée des menaces dans l'ensemble de votre environnement grâce à l'intégration avec vos outils de sécurité

Processus de réponse collaborative
Les paramètres de consentement vous permettent d’autoriser à l’avance les actions à fort impact, afin d'éviter tout retard dans le confinement des menaces. Toute action sortant de ce cadre vous est présentée avec son contexte et une recommandation.
Fonctionnement de la détection et de la réponse managées
Les données de télémétrie provenant des outils que vous utilisez déjà sont acheminées vers la plateforme OpenText Detection & Response, où les solutions SIEM et SOAR intégrées mettent en corrélation les activités des terminaux, des identités, des e-mails, du réseau et du cloud.
Notre SOC analyse les événements pertinents, filtre les alertes et met en œuvre des mesures de réponse ciblées face aux menaces confirmées. Pour les actions à fort impact, vos paramètres de consentement déterminent si notre SOC peut intervenir immédiatement ou doit d'abord vous présenter le contexte et une recommandation. Vous gardez ainsi le contrôle sur la manière dont les menaces sont traitées.
Pourquoi les clients choisissent les services MDR pour renforcer leur résilience
La protection des terminaux inspire confiance. Le MDR renforce la résilience. Avec OpenText Cybersecurity, passez naturellement de la protection à une réponse active aux menaces.
Ressources

Un service de détection et de réponse cogéré, disponible 24 h/24, 7 j/7 et 365 jours par an, qui aide les entreprises à renforcer la surveillance de sécurité, l'investigation et la réponse initiale sans constituer une équipe SOC interne complète.
Découvrez comment un MSP de premier plan renforce la sécurité de ses clients, passant d’une protection de base à une réponse active aux menaces 24 h/24 et 7 j/7 grâce à OpenText MDR.

Découvrez comment MDR associe la technologie à l'expertise humaine pour identifier rapidement les menaces nouvelles et émergentes.
FAQ
Oui. OpenText MDR fonctionne avec les outils de protection des terminaux et d'EDR que vous utilisez déjà. Il n'est pas nécessaire de disposer de la solution de protection des terminaux d'OpenText. Un seul agent léger OpenText est déployé en complément de vos outils existants pour activer le service.
Non. OpenText MDR fonctionne aux côtés d’un large éventail d’outils de sécurité existants, vous permettant ainsi de conserver les produits pris en charge plutôt que de remplacer votre infrastructure de sécurité. Plus de 35 intégrations d’API natives sont incluses dans votre abonnement. L’ingestion de données syslog provenant de centaines de sources supplémentaires, telles que des pare-feu, des commutateurs et des serveurs, est disponible via le module complémentaire Compliance Storage, facturé en fonction du volume de données stockées pendant la période de rétention que vous avez choisie.
Le SOC prend de manière autonome des mesures non perturbatrices lorsque vos intégrations le permettent, comme mettre un fichier en quarantaine, lancer une analyse ou révoquer une session active. Pour les actions à plus fort impact, comme isoler un terminal ou désactiver un compte, vos paramètres de consentement déterminent si le SOC peut intervenir immédiatement ou vous faire remonter la situation avec son contexte et une recommandation, afin que vous gardiez le contrôle des décisions qui ont une incidence sur votre activité.