OpenText Managed Detection and Response (MDR)
Lösung im Überblick

Profitieren Sie von nativ integrierten SIEM- und SOAR-Funktionen statt von kostenpflichtigen Add-ons oder Upgrades

Erkennen Sie Angriffe, die niemals den Endpunkt berühren – von der Identität bis zur Cloud

Bedrohungen mit einer SOC-geführten Reaktion eindämmen, mit Einwilligungskontrollen für Maßnahmen mit weitreichenden Auswirkungen

Erweitern Sie die MDR-Abdeckung mit einer umfangreichen Reihe von Syslog- und API-Integrationen

Erhalten Sie von 24x7x365 verfügbaren Fachanalysten untersuchte Vorfälle statt unbearbeiteter Warnmeldungen

Ergänzen Sie Ihren bestehenden Technologie-Stack um flexible Funktionen, ohne Ihre aktuellen Tools zu ersetzen
Warum Managed Detection and Response wichtig ist
Sicherheitsexperten sind knapp, und KI-gestützte Cyberangriffe werden schneller und ausgefeilter. Die meisten Unternehmen verfügen nicht über die Ressourcen, um ein umfassendes Security-Team aufzubauen und gleichzeitig auf neue Cyberbedrohungen vorbereitet zu bleiben.
OpenText MDR bridges this gap with enterprise-grade detection technology and an always-on security operations center (SOC). Wir überwachen Endgeräte, Identitäten, E-Mails, Netzwerke und Cloud-Umgebungen, analysieren verdächtige Aktivitäten und reagieren gezielt auf Bedrohungen, damit Ihr Unternehmen rund um die Uhr geschützt bleibt. Sie haben Einblick in jede Warnmeldung und jede von uns ergriffene Maßnahme und behalten zugleich die Kontrolle über Entscheidungen, die Ihren Geschäftsbetrieb beeinträchtigen könnten.
Maßgeschneiderte Serviceoptionen
OpenText MDR bietet eine leistungsstarke Sicherheitsüberwachung, die Ihre Sicherheitslage verbessert. Unser MDR-Service kombiniert Automatisierung, erfahrene Analysten und umfangreiche Integrationen, um eine 24x7x365-Bedrohungsüberwachung, Untersuchungen und gezielte Reaktionen zu gewährleisten, ohne die Kosten und die Komplexität des Aufbaus interner Fähigkeiten.
Für Unternehmen, die einen auf ihre Umgebung zugeschnittenen Service wünschen, bieten wir flexible Optionen – von Support für Digital Forensics and Incident Response bis hin zu einem umfassenderen Managed Service mit einem dedizierten Ansprechpartner. Um mehr zu erfahren, kontaktieren Sie uns
Vorteile von MDR für Ihr Unternehmen

Verbesserte Cybersicherheit
Erkennen und dämmen Sie Bedrohungen dank kontinuierlicher Überwachung durch erfahrene Sicherheitsanalysten schneller ein.

Erweitern Sie Ihre Sicherheitsexpertise
Erhalten Sie Zugang zu erfahrenen SOC-Analysten, ohne den Aufwand, internes Sicherheitspersonal zu rekrutieren und zu halten.

Reduzieren Sie die Alarmmüdigkeit
Unsere Analysten untersuchen und verifizieren Warnmeldungen innerhalb Ihrer abgedeckten Kategorien, sodass sich Ihr Team nur mit priorisierten, handlungsrelevanten Vorfällen befasst.

Beschleunigen Sie die Eindämmung
Das SOC ergreift bei verifizierten Bedrohungen direkte Maßnahmen, während Einwilligungseinstellungen dafür sorgen, dass Sie bei Reaktionsmaßnahmen mit weitreichenden Auswirkungen die Kontrolle behalten.

Erhalten Sie umfassende Transparenz
Decken Sie verborgene Risiken in Ihrem gesamten IT-Ökosystem auf, etwa Netzwerkbedrohungen und Bedrohungen durch Indikatoren für Kompromittierungen (IOC), Risiken der Datenexfiltration und riskante Browsererweiterungen.

Cyber-Compliance vereinfachen
Unterstützen Sie Anforderungen an Cyberversicherungen und regulatorische Vorgaben mit einer Rund-um-die-Uhr-Überwachung, detaillierten Audit-Trails und anpassbaren Berichten.
MDR-Funktionen, die 24×7×365 für Sie arbeiten
Fangen Sie heimliche Angriffsvektoren beim Erstzugriff ab, stoppen Sie laterale Bewegungen und neutralisieren Sie Risiken. Unser MDR-Service bietet eine umfassende Bedrohungserkennung sowie Transparenz und operative Kontrolle, die weiterhin in Ihrer Hand bleiben
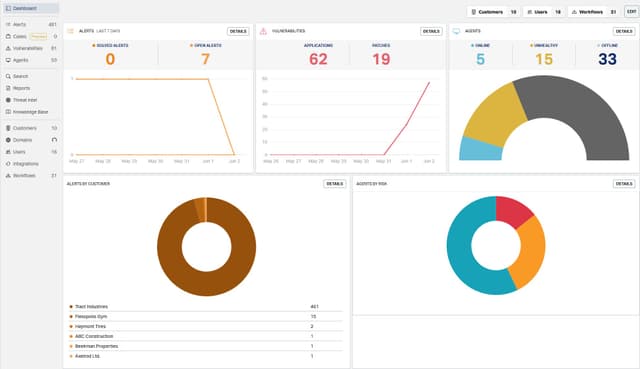

Durchgängige Dateninspektion
Überwachen Sie kontinuierlich Systemprotokolle, Netzwerkaktivitäten, Identitätsereignisse und riskante oder nicht vertrauenswürdige Browsererweiterungen, um verborgene Einstiegspunkte aufzudecken

Identitäts- und Zugriffsschutz
Erkennen Sie unbefugte Zugriffe, den Missbrauch von Zugangsdaten und verdächtiges Anmeldeverhalten durch gezielte Erkennung von Angriffen auf Identitäten und Zugriffe

Korrelierte Erkennung über verschiedene Quellen hinweg
Das integrierte SIEM korreliert Telemetriedaten von Endpunkten, Identitäten, E-Mails, Netzwerken und der Cloud, um Bedrohungen aufzudecken, die Tools mit nur einer Datenquelle übersehen

Erkennung von Exfiltrationsrisiken
Erhalten Sie Warnmeldungen zu Risiken der Datenexfiltration, wenn sensible Dateien oder vertrauliche Unternehmensdaten das Ziel einer unbefugten Entfernung sind

Umfassende Ökosystemintegrationen
Erhalten Sie durch die Integration in Ihren Security-Stack eine kontinuierliche Überwachung und fortschrittliche Bedrohungserkennung in Ihrer gesamten Umgebung

Workflows für die gemeinsame Reaktion
Mit den Einwilligungseinstellungen können Sie Maßnahmen mit weitreichenden Auswirkungen im Voraus genehmigen, damit die Eindämmung nicht verzögert wird und Ihnen alles, was außerhalb dieser Einstellungen liegt, mit Kontext und einer Empfehlung vorgelegt wird.
So funktioniert „Managed Detection and Response“
Telemetriedaten der Tools, die Sie bereits einsetzen, fließen in die OpenText Detection & Response-Plattform ein, wo das integrierte SIEM und SOAR Aktivitäten über Endpunkte, Identitäten, E-Mails, Netzwerke und die Cloud hinweg korrelieren.
Unser SOC untersucht, was wichtig ist, filtert Störsignale heraus und ergreift gezielte Reaktionsmaßnahmen bei verifizierten Bedrohungen. Bei Maßnahmen mit weitreichenden Auswirkungen bestimmen Ihre Einwilligungseinstellungen, ob unser SOC sofort handeln oder Kontext und eine Empfehlung bereitstellen kann, sodass Sie die Kontrolle darüber behalten, wie mit Bedrohungen umgegangen wird.
Warum sich Kunden für MDR entscheiden, um resilient zu bleiben
Endpoint Protection schafft Vertrauen. MDR schafft Resilienz. Mit OpenText Cybersecurity ist der Übergang vom Schutz zur aktiven Abwehr von Bedrohungen ein natürlicher Schritt.
Ressourcen

24x7x365 gemeinsam verwaltete Erkennung und Reaktion, die Unternehmen dabei unterstützt, ihre Sicherheitsüberwachung, Untersuchungen und Erstreaktion auszuweiten, ohne ein vollständiges internes SOC personell ausstatten zu müssen.
Erfahren Sie, wie ein führender MSP mithilfe von OpenText MDR die Sicherheit seiner Kunden von einfachem Schutz hin zu einer aktiven Bedrohungsabwehr rund um die Uhr verbessert.

Erfahren Sie, wie MDR Technologie mit menschlicher Expertise kombiniert, um neue und aufkommende Bedrohungen schnell zu identifizieren.
Häufig gestellte Fragen
Nein. OpenText MDR funktioniert mit einer Vielzahl vorhandener Sicherheitstools zusammen, sodass Sie unterstützte Produkte behalten können, anstatt Ihren Security-Stack zu ersetzen. In Ihrem Abonnement sind mehr als 35 integrierte API-Integrationen enthalten. Die Erfassung von Syslog-Daten aus Hunderten zusätzlicher Quellen wie Firewalls, Switches und Servern ist über das Add-on Compliance Storage verfügbar. Die Abrechnung richtet sich nach dem Datenvolumen, das während des von Ihnen gewählten Aufbewahrungszeitraums gespeichert wird.
Das SOC ergreift eigenständig nicht störende Maßnahmen, sofern Ihre Integrationen dies unterstützen, z. B. eine Datei unter Quarantäne zu stellen, einen Scan auszuführen oder eine aktive Sitzung zu widerrufen. Bei Maßnahmen mit weitreichenden Auswirkungen, wie der Isolierung eines Endpunkts oder der Deaktivierung eines Kontos, bestimmen Ihre Einwilligungseinstellungen, ob das SOC sofort handeln oder an Sie eskalieren und Ihnen Kontext sowie eine Empfehlung bereitstellen kann, sodass Sie die Kontrolle über Entscheidungen behalten, die sich auf Ihr Unternehmen auswirken.